建設業で生成AIを安全に使うための一枚ルールの作り方を解説します。小規模な会社向けに、図面や個人情報の入力判断、契約プラン別の確認事項、出力結果の照合、社外承認、誤入力時の窓口などを具体的にまとめました。
AI搭載
コンクルーAI
中小建設会社のためのAIオールインワン業務管理ツール
顧客管理・見積作成・原価管理・電子受発注・請求支払いなど全ての業務がコンクルーAIひとつで完結
忙しい事務担当が、図面の添付を含む依頼メールをそのままAIへ貼り付ける。文章の下書きを頼んだだけでも、顧客名、住所、契約条件まで入力してしまうことがあります。建設業の生成AI社内ルールは、禁止事項を並べる前に、使うサービスと業務、入力できる資料、確認と承認の担当を決めましょう。
小規模な会社で使う一枚のルール案を示します。法律上の安全や情報漏えいを防げることを保証するものではありません。資料と契約ごとの確認が必要です。個人情報の取扱いと、自社が提案する入力・承認手順を分け、公開資料・架空情報から始める運用を整理します。
生成AIの利用では、国が示すガイドライン、法令・契約上の義務、そして自社の運用ルールを区別することが大切です。総務省・経済産業省の「AI事業者ガイドライン」などは、リスクに応じた自主的な取組を促す指針であり、これに従えば法令上の義務をすべて満たせるというわけではありません。(出典:総務省・経済産業省:AI事業者ガイドライン、PDF3〜5頁)
同ガイドラインは既存法令の遵守と自主的な取組を区別し、契約によるデータ利用制限にも触れています。個人情報保護委員会の注意喚起も合わせて読み、対象情報、利用目的、実際の契約ごとに確認してください。他社の紹介記事だけで契約条件を決めず、公式規約と実契約を確認します。有料プランというだけで、会社の資料を全部入力できる扱いにはしません。
個人情報保護委員会は、個人情報を含むプロンプトを入力する場合には利用目的に必要な範囲内であることを十分に確認するよう求めています。また、あらかじめ本人の同意を得ずに個人データを入力し、そのデータが応答結果の出力以外の目的に利用(機械学習など)されると、法令違反になる可能性があると注意喚起しています。(出典:個人情報保護委員会「生成AIサービスの利用に関する注意喚起等」)
区分 | 運用案での入力条件 | 判断担当 |
|---|---|---|
公開情報 | 権利と版、必要範囲を確認したサービスへ | 入力担当 |
架空情報 | 実案件の特徴や実数が混入していないか確認 | 入力担当と確認担当 |
社内限定資料 | 目的・必要範囲・契約条件がそろった範囲だけ個別承認 | 情報管理責任者 |
顧客図面・個人情報 | 資料の権限と法令・契約を確認するまで保留 | 情報管理責任者と専門担当 |
認証情報等 | パスワードやAPIキーなどは入力対象外 | 管理責任者 |
企業名や担当者名を別の言葉に置き換えても、所在地、メールの署名、写真の看板、ファイル名から相手が分かることがあります。安易に情報を削っただけで「匿名化済み」と判断せず、何を削り、誰が何を確認したかを記録してください。必要な文章の構造だけを架空情報で試す方法も検討します。
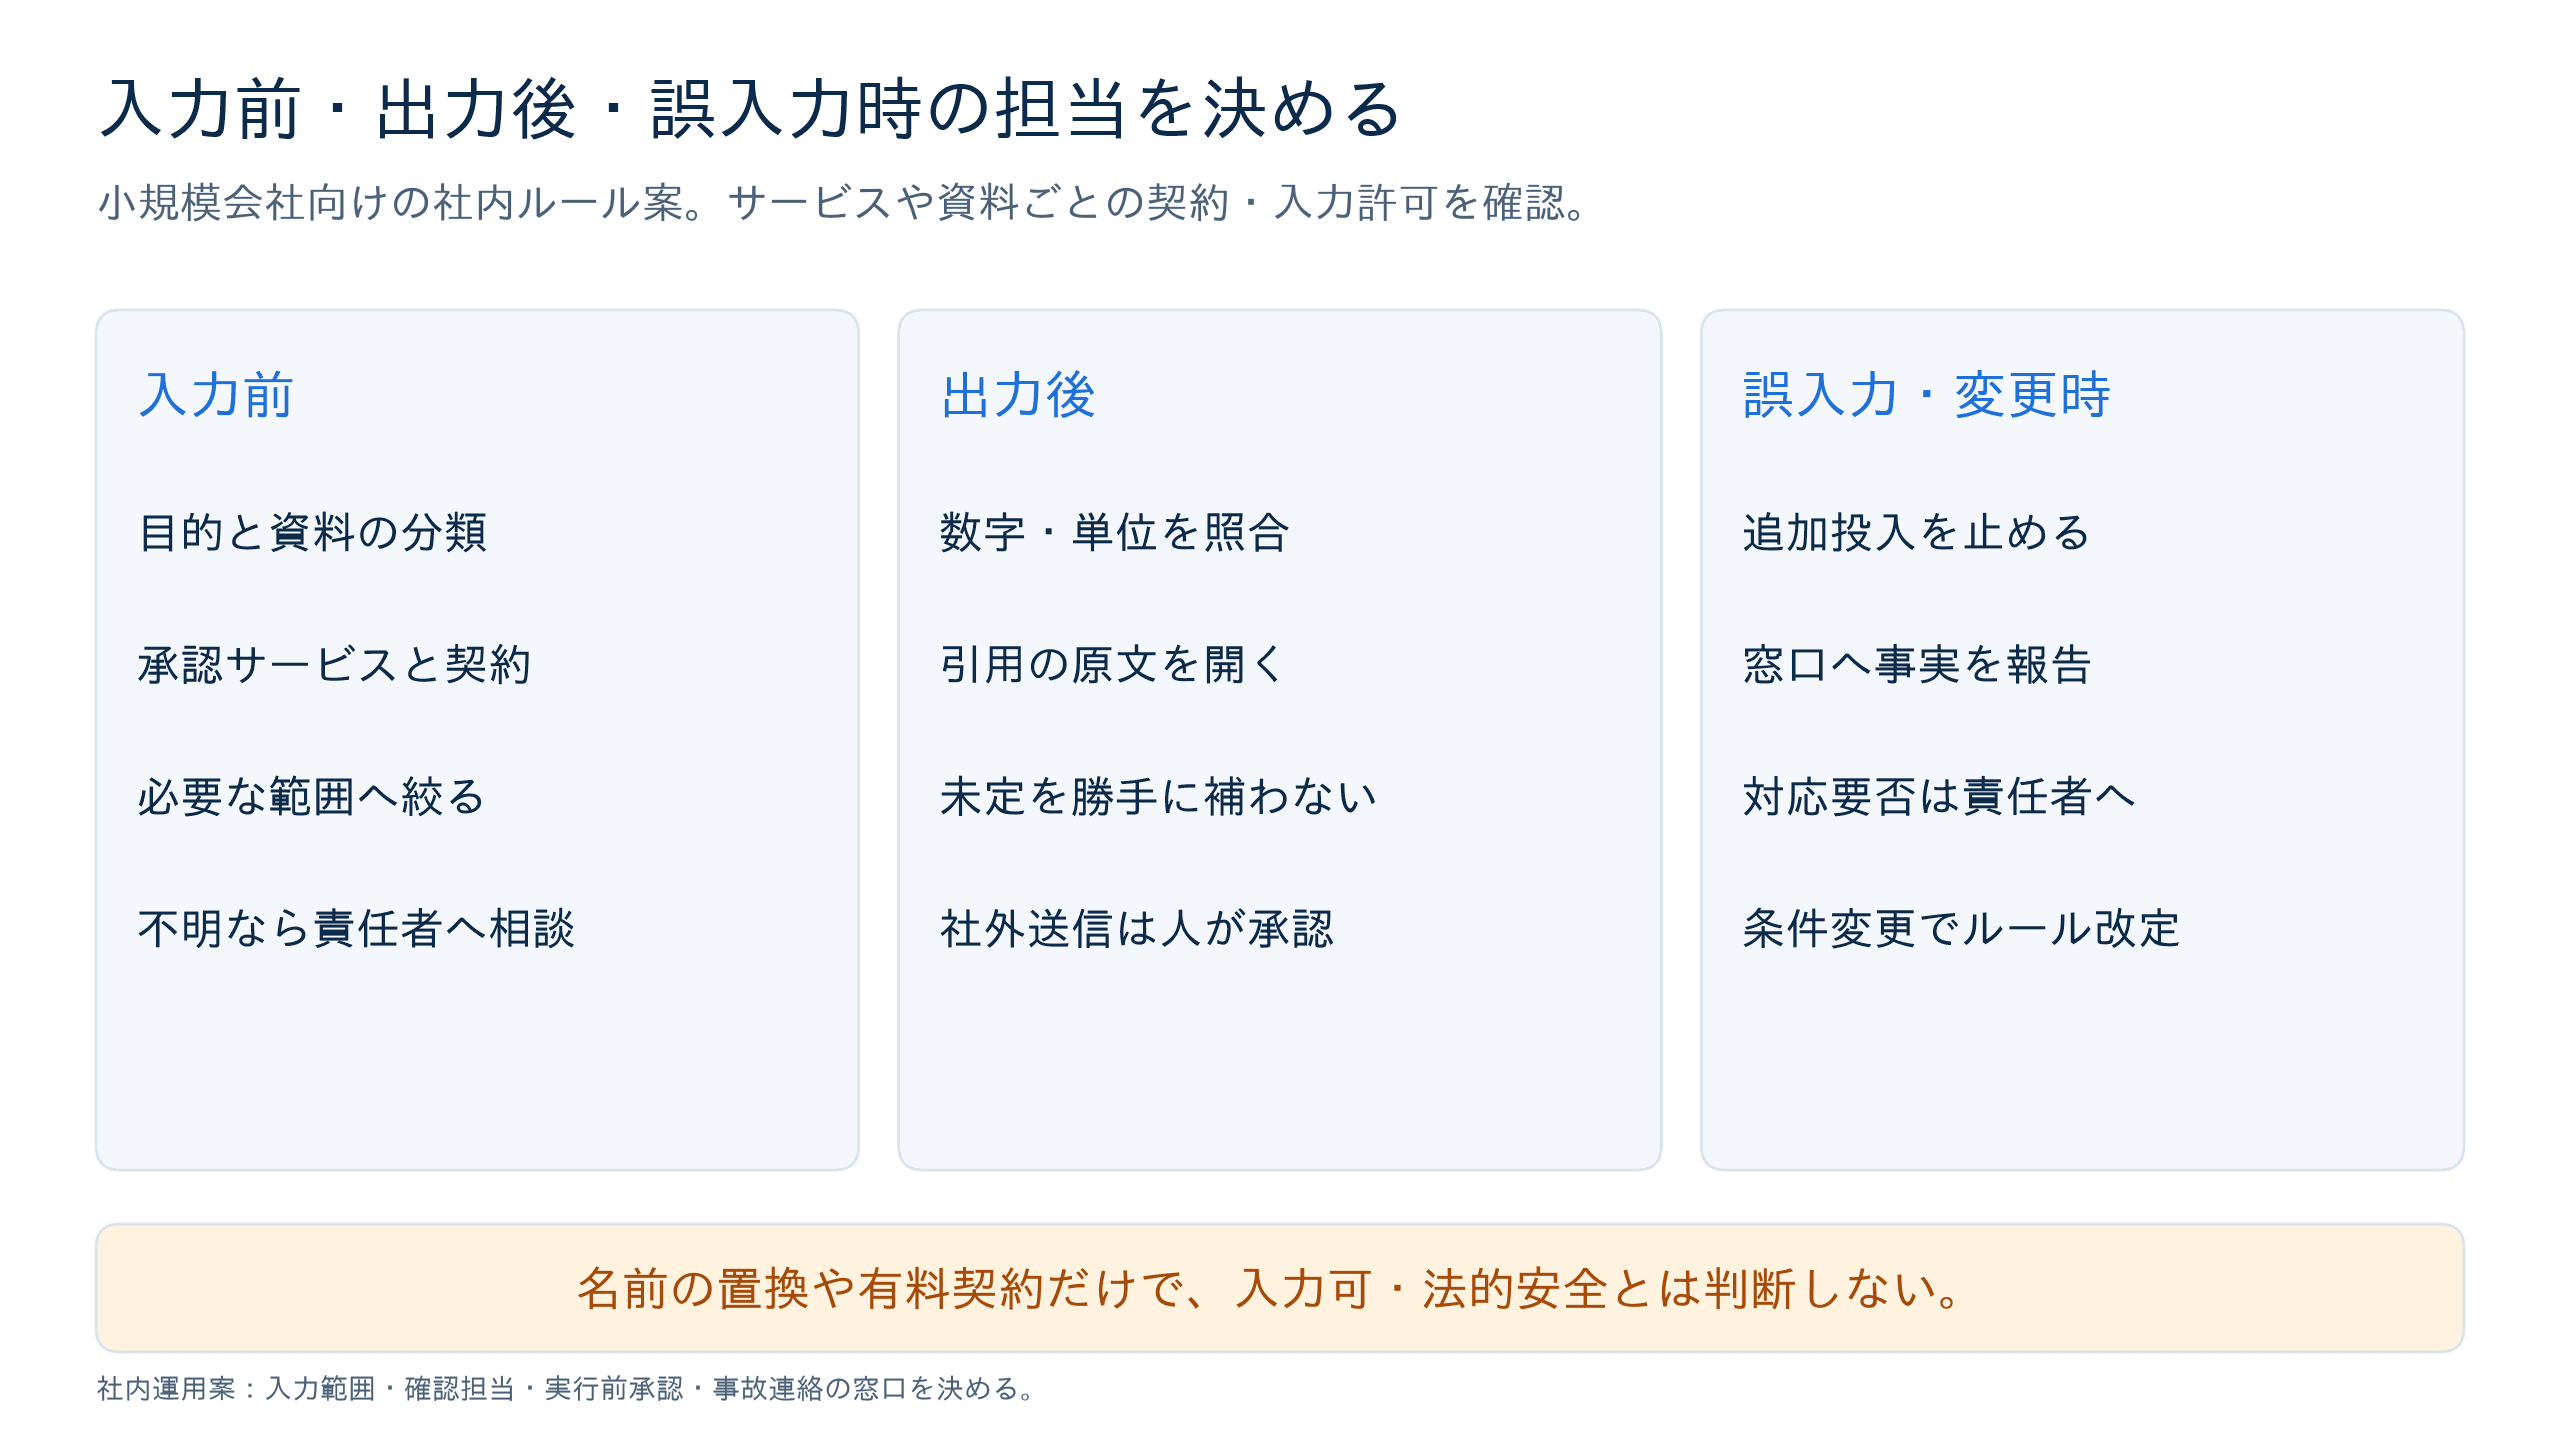
次は架空の会社で検討する社内ルール例です。特定の製品を承認する内容ではありません。空欄を埋めるだけで運用を開始せず、サービスの契約条件と資料の入力権限を担当者が確認してから採用します。
項目 | 架空の記入案 |
|---|---|
目的・対象業務 | 公開情報と架空情報による、文章の下書き作成 |
承認サービス | 利用するサービスと契約プランを明記。学習利用の有無を確認 |
入力できる資料 | 権利と利用条件を確認した公開資料、会社作成の架空情報 |
事前確認 | 担当者が資料と目的を確認。不明なら責任者へ相談 |
出力の確認 | 数字・単位・法令・出典・宛先を原資料で照合 |
送付・登録 | 社外送信や正式帳票への反映は人が承認 |
誤入力時 | 作業を止め、社内窓口へ報告。自己判断で隠さない |
社長や番頭が承認するだけでなく、事務担当が迷ったときに連絡できる人と代行者を決めます。例外として社内資料を使いたい場合は、必要な項目と用途へ絞って確認します。
AIの出力結果の確認は、法的な義務を満たすためだけでなく、社内運用としても重要です。例えば見積メールの返信案を作成する場合、AIが架空の価格や勝手な施工日を作り出していないか、原文の数量が変わっていないかを人が照合します。合意していない約束事がないかを確認し、最終的に番頭や責任者が内容と宛先を確認してから対外的に送信します。根拠不明の金額や法令がある場合は採用を保留します。
文章を提案するだけのAIと、メール送信や台帳更新まで行うAI機能では、同じ許可にしません。宛先、実行対象、更新差分を人が確認・承認する段階を設け、案件全体の一括許可にしないようにします。
外部の文書やウェブサイトを読み込ませる機能(RAGなど)を使う場合は、意図しない指示が紛れ込む間接プロンプトインジェクションのリスクにも備え、AIが読める範囲を無制限にしない工夫が必要です。クラウドAIへの入力制限やAIブラウザの環境分離といった対策も検討します。(出典:IPA「AI用語集(間接プロンプトインジェクション等)」)
小さな会社でも、目的、承認サービス、入力範囲、出力確認、社外承認、誤入力の窓口があれば、担当者が相談しやすくなります。まず公開資料と架空情報を使った身近な業務から、自社の契約と運用に合うルールを整えましょう。